
Accounts Payable Automation ohne doppelte Zahlungen
Bauen Sie die Automatisierung von Zahlungskonten auf, die doppelte und falsche Rechnungszahlungen mit stabiler Identität, Idempotenz, dauerhaftem Zustand und Abgleich verhindert.
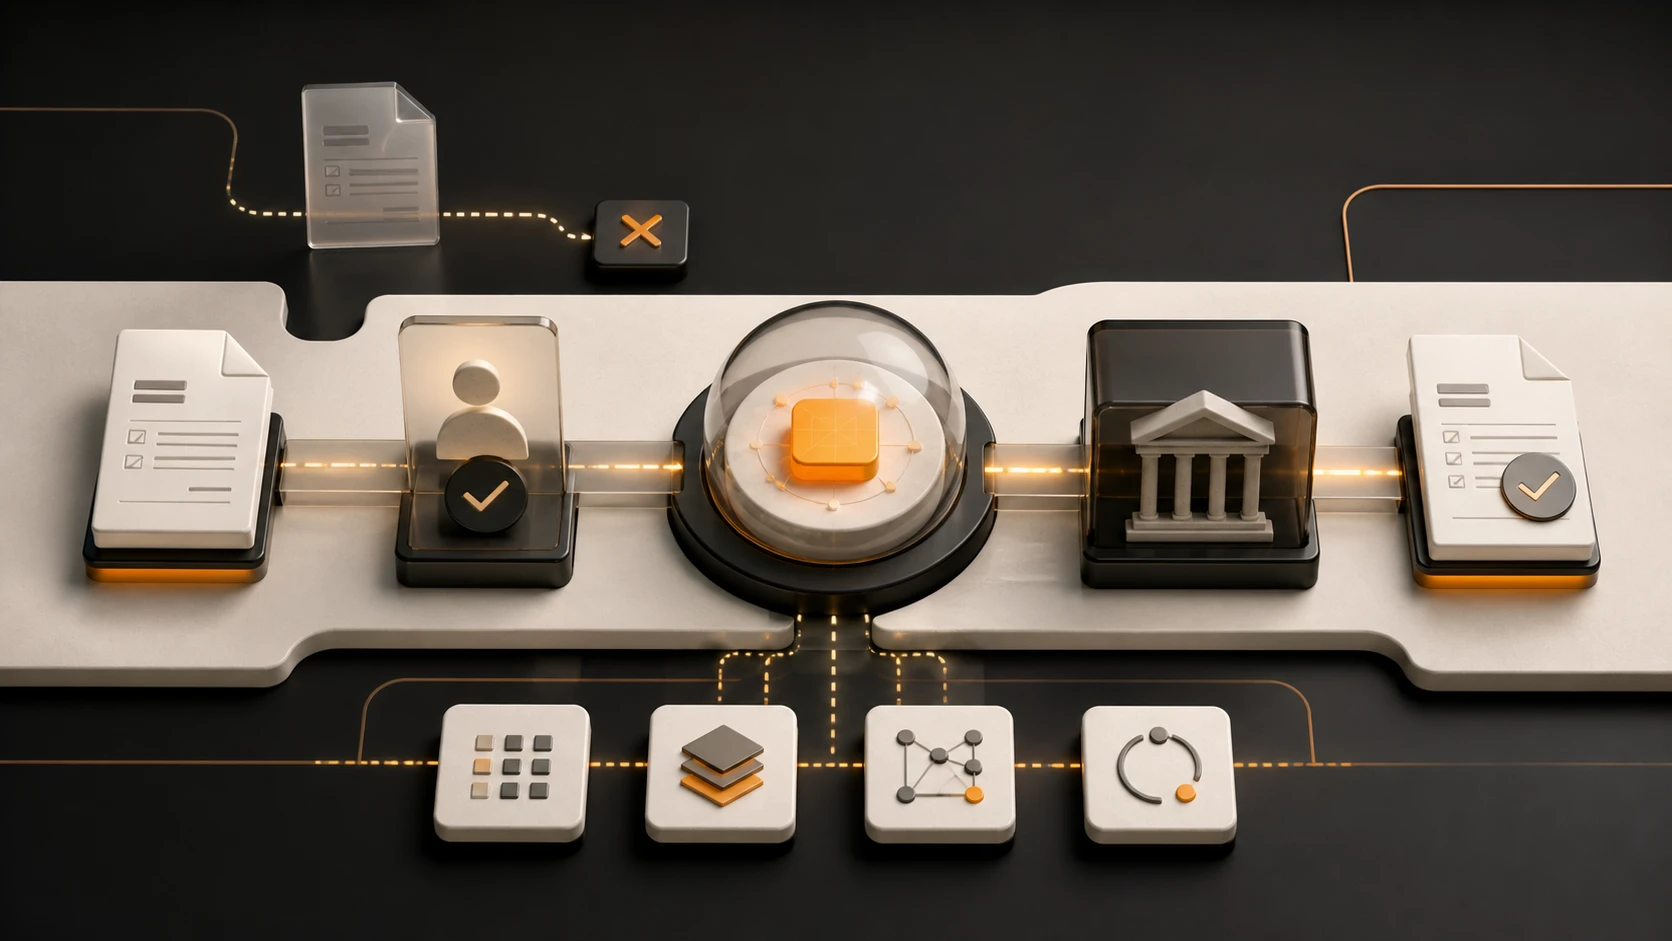

Kontoautomatisierung kann sich nicht auf eine ehrliche payExactlyOnce() API, weil es keine solche systemübergreifende Garantie gibt.
Ihr zahlungspflichtiger Agent kann eine Rechnung validieren, eine Genehmigung einholen und eine Zahlungsanweisung senden. Dann wird das Netzwerk ausgeschaltet. Der Anbieter hat die Zahlung möglicherweise akzeptiert, abgelehnt oder akzeptiert, während er die Antwort verzögert hat. Wiederholen könnte zweimal bezahlen.
Genau einmal externe Zahlung ist nicht buchstäblich über Systeme garantiert, die nicht eine Atomtransaktion teilen. Was Sie bauen können, ist effektiv einmal Orchestrierung: stabile Geschäftsidentität, deterministische Autorisierung, Anbieter-Idempotenz, dauerhafter Zustand und Abgleich mit einem verbindlichen Zahlungsdatensatz.
Das Sprachmodell spielt eine nützliche Rolle bei der Dokumentenextraktion und der Erklärung von Ausnahmen, es sollte nicht entscheiden, ob eine zeitlich begrenzte Zahlung erfolgt ist.
Kontoautomatisierung erfordert eine Rechnungsidentität
Angenommen, ein Lieferant schickt eine Rechnung INV-8841 für 18.750 EUR. Der Agent extrahiert Felder, stimmt die Bestellung und den Wareneingang ab und schlägt dann die Zahlung an den vom Lieferanten genehmigten Bankziel vor.
Das erste Steuerelement ist eine interne Rechnungsidentität, die sich nicht ändert, wenn ein PDF erneut hochgeladen wird oder ein Workflow wiederholt wird:
const invoiceIdentity = canonicalise({
  version: 1,
  buyerLegalEntityId,
  supplierLegalEntityId,
  supplierInvoiceNumber,
  invoiceCurrency,
  invoiceGrossAmount
})

const invoiceKey = sha256(invoiceIdentity)
Dies ist ein Beispiel, keine universelle Buchhaltungsregel. Gutschriften, wiederverwendete Rechnungsnummern und länderspezifische Praktiken können mehr Felder erfordern.
Bewahren Sie den Quelldokument-Digest als separaten Wert auf. Zwei Dateien können behaupten, dieselbe Rechnung zu sein, während sie unterschiedliche Bankdaten oder Posten enthalten. Dies sollte einen Konflikt für die Überprüfung und keine stille Aktualisierung verursachen.
{
  "invoice_key": "sha256:4f1b...",
  "source_digest": "sha256:be72...",
  "supplier_id": "supplier:de:4815",
  "invoice_number": "INV-8841",
  "purchase_order": "PO-3928",
  "amount": "18750.00",
  "currency": "EUR",
  "destination_id": "bank-destination:supplier-4815:primary",
  "due_date": "2026-08-21"
}
Lassen Sie den Agenten keine freien Bankdaten von der Rechnung in ein Zahlungsziel umwandeln. destination_id Eine Bankdetailänderung sollte einem separaten Überprüfungsworkflow mit eigener Befugnis und Genehmigungen folgen.
Getrennte Vorbereitung, Autorisierung und Ausführung
Ein AP-Agent führt oft drei verschiedene Jobs aus, die unterschiedliche Vertrauensgrenzen verdienen.
Bei der Vorbereitung werden Rechnung, Bestellung, Quittung und Lieferantendaten erfasst, die Fakten können extrahiert und verglichen werden, aber die Unsicherheit muss sichtbar bleiben.
Die Autorisierung entscheidet darüber, ob diese Zahlung zulässig ist. Verwenden Sie deterministische Regeln für Lieferantenstatus, Betrag, Währung, Bestimmungsort, Doppelstaat, Genehmigungsschwelle und Aufgabentrennung.
Die Ausführung tauscht eine autorisierte Anweisung für einen kurzlebigen Provider-Anmelder aus und ruft die Zahlungs-API auf.
Document worker
  -> normalized invoice proposal
Policy and approval service
  -> signed payment authorization
Credential broker
  -> one-operation capability
Payment adapter
  -> provider instruction
Reconciler
  -> authoritative outcome and receipt
Ein Modell kann erklären, warum das Drei-Wege-Match fehlgeschlagen ist, es kann nicht auf das Missverhältnis verzichten, weil die E-Mail des Lieferanten dringend klingt.
Macht Autorität spezifisch genug, um nützlich zu sein
Breite Reichweiten wie payments:write Ein Zahlungsauftrag sollte das Geschäftsobjekt binden und Grenzen setzen:
{
  "id": "oati:mandate:buyer:invoice-8841",
  "agent_id": "oati:agent:buyer:ap-worker-3",
  "purpose": "settle_approved_supplier_invoice",
  "actions": ["supplier_payment.create"],
  "resources": ["invoice:buyer:INV-8841"],
  "counterparties": ["supplier:de:4815"],
  "destinations": ["bank-destination:supplier-4815:primary"],
  "limits": {
    "max_amount": "18750.00",
    "currency": "EUR",
    "max_calls": 1
  },
  "one_time": true,
  "expires_at": "2026-08-10T17:00:00Z"
}
Der Transaktionsumschlag sollte den genauen Rechnungsverdau, das Mandat, das Ziel, die Zielgruppe des Zahlungsdienstleisters und den Idempotenzschlüssel binden.
Für höhere Beträge kann das Mandat Genehmigungen von benannten Rollen erfordern. INV-8841 bei EUR 18,750 darf eine revidierte Rechnung bei EUR 19,250 nicht genehmigen.
Die Aufgabentrennung erfordert auch maschinenlesbare Regeln: Der Agent oder Betreiber, der eine Zahlung vorbereitet hat, sollte eine unabhängige Genehmigungspflicht in einer anderen Sitzung nicht erfüllen.
Wählen Sie einen Idempotenzschlüssel, der Retries überlebt
Generieren Sie den Zahlungs-Idempotenzschlüssel aus der genehmigten Geschäftsabsicht oder weisen Sie ihn zu, wenn diese Absicht unveränderlich wird.
const paymentIntent = {
  tenantId,
  invoiceKey,
  supplierId,
  amount: '18750.00',
  currency: 'EUR',
  destinationId,
  paymentRail: 'sepa-credit-transfer'
}

const requestFingerprint = sha256(canonicalJson(paymentIntent))
const idempotencyKey = `ap:${tenantId}:${invoiceKey}`
Wenn der gleiche idempotency-schlüssel mit einem anderen fingerabdruck erscheint, stoppen sie dies kann ein softwarefehler, eine geänderte rechnung oder ein angriff sein.
Der Provider-Adapter sollte diesen stabilen Schlüssel übergeben, wenn der Provider idempotency unterstützt. Provider-Unterstützung ist notwendig, aber nicht ausreichend. Aufbewahrungsfenster variieren, Semantik variiert und einige Systeme deduplizieren nur exakte API-Operationen. Ihr Orchestrierungsspeicher bleibt der Geschäftsdatensatz.
Verwenden Sie eine langlebige Zahlungsstaatsmaschine
Boolesche Felder wie paid = true Staaten mit bewachten Übergängen verwenden:
PROPOSED
  -> VALIDATED
  -> APPROVAL_REQUIRED -> APPROVED
  -> AUTHORIZED
  -> RESERVED
  -> SUBMITTED
  -> ACCEPTED
  -> SETTLED

SUBMITTED -> REJECTED
SUBMITTED -> UNCERTAIN -> ACCEPTED | REJECTED | MANUAL_REVIEW
ACCEPTED -> FAILED | RETURNED | REVERSED
ACCEPTED und SETTLED Ein Anbieter kann eine Anweisung akzeptieren, die später fehlschlägt, zurückgegeben wird oder umgekehrt wird. Ihr Buchhaltungseintrag und Ihre Lieferantenkommunikation müssen den richtigen Zustand verwenden.
Schreiben Sie die SUBMITTED Transition und Abfrage des Fingerabdrucks vor dem externen Anruf: Wenn der Prozess nach dem Anruf abstürzt, kann Recovery die unvollständige Anweisung finden.
await db.transaction(async tx => {
  const payment = await tx.lockPayment(idempotencyKey)

  if (payment.requestFingerprint !== requestFingerprint) {
    throw new Conflict('IDEMPOTENCY_KEY_REUSED_WITH_DIFFERENT_REQUEST')
  }

  if (payment.state !== 'AUTHORIZED') return existingOutcome(payment)

  await tx.reserveMandateUse(payment.mandateId)
  await tx.transition(payment.id, 'SUBMITTED')
})

const response = await provider.createPayment({
  idempotencyKey,
  amount,
  currency,
  destinationToken
})
Es gibt immer noch eine Lücke zwischen dem Datenbank-Commit und dem Provider-Call. Ein Outbox-Mitarbeiter kann die Übermittlung von einem engagierten Datensatz zuverlässig steuern, aber er kann Ihre Datenbanktransaktion nicht mit einem externen Anbieter atomar machen.
Behandeln Sie das Timeout, ohne zu raten
Beim Timeout markieren Sie die Operation UNCERTAINHalten Sie das einmalige Mandat und die Reservierung des Betrags verbraucht oder reserviert und fragen Sie dann den Anbieter nach dem idempotency-Schlüssel, der Kundenreferenz oder der Provider-Anweisungs-ID ab.
async function reconcile(payment: Payment) {
  const result = await provider.lookup({
    idempotencyKey: payment.idempotencyKey,
    providerReference: payment.providerReference
  })

  if (result.status === 'accepted') return markAccepted(payment, result)
  if (result.status === 'rejected') return markRejected(payment, result)
  if (result.status === 'not_found' && safeResubmitWindow(payment)) {
    return enqueueSameInstruction(payment)
  }
  return keepUncertainAndEscalate(payment)
}
Seien Sie vorsichtig mit not_foundEs kann bedeuten, dass der Anbieter die Anweisung nie erhalten hat, dass sich die Indexierung verzögert oder dass Sie den falschen Umfang abgefragt haben.
Geben Sie keine Berechtigung frei, nur weil der HTTP-Client eine Ausnahme geworfen hat.
Verteidigen Sie sich gegen die falsche Rechnung, nicht nur Duplikate
Die doppelte Prävention bekommt Aufmerksamkeit, weil sie leicht zu erklären ist.
Testen Sie diese Fälle:
- Die Rechnung PDF ändert sich nach der Genehmigung
- Der Lieferant stimmt überein, aber das Ziel ändert sich
- Betrag und Währung werden in einem Adapter ausgetauscht
- Eine Genehmigung wird von einer anderen Rechnung kopiert
- Das Mandat benennt die richtige Rechnung, aber der Umschlag benennt eine andere
- Ein Benutzer versucht mit einem neuen idempotency-Schlüssel
- die gleiche Lieferantenrechnungsnummer für ein anderes Käuferunternehmen eintrifft
- Eine Gutschrift wird mit einer zahlbaren Rechnung verwechselt
- der Anbieter meldet Erfolg für einen anderen Anfrage-Fingerabdruck
Jede Grenze sollte stabile Identifikatoren und kanonische Digests vergleichen. Menschenlesbare Rechnungsnummern sind nützliche Referenzen, aber sie sind keine global eindeutigen Transaktionsschlüssel.
Quittungen sollten aufzeichnen, was bekannt ist
Erstellen Sie Beweise bei Autorisierung und aktualisieren Sie die Transaktionshistorie, wenn externe Fakten eintreffen.
- verantwortliche Organisation und Agent
- Mandats- und Genehmigungsnummern
- Rechnung und Anfrage Digests
- deterministische Richtlinieversion und Entscheidung
- Idempotenzschlüssel
- Anbieter und Anbieterreferenz
- Ergebniszustand und Zeitstempel
- Umwandlung oder Redaktion verdaut
Wenn die Antwort des Anbieters fehlt, sollte die Quittung sagen: uncertainEin später unterzeichneter Datenabgleich kann sich auf den früheren Eingang und die frühere Aufzeichnung beziehen. accepted, settled, returned oder einen anderen Endzustand.
Eine einseitige Quittung belegt, was das bereitstellende Unternehmen über seinen Aufzeichnungs- und Kontrollpfad unterzeichnet hat, und nicht, dass es keine Umgehung gab, dass der Lieferant zustimmt, dass die Bank die Mittel beglichen hat oder dass die zugrunde liegende Rechnung kommerziell gültig war.
Führen Sie die Fehler aus, bevor Sie den realen Wert verarbeiten
Eine Akzeptanzsuite sollte mindestens Folgendes umfassen:
| Szenario | Erwartetes Verhalten |
|---|---|
| Exakte Client-Wiederholung vor der Einreichung | Rückstrombetriebszustand |
| Reproduzieren Sie nach der Akzeptanz des Anbieters | Rückgabe vorhandener Anbieterreferenz |
| Gleicher Schlüssel mit geändertem Betrag | Konflikt und Alarm |
| Neuer Schlüssel für dieselbe Rechnung | Duplikat-Rechnungskontrollverweigerungen |
| Gleichzeitige Einreichungen | eine Reservierung und eine logische Provider-Operation; wiederholte Versendungen verwenden denselben Provider-Idempotenzschlüssel wieder |
| Provider-Timeout vor bekannter Akzeptanz | unsicher, dann abgleichen |
| Crash nach Anbieter akzeptiert | Recovery wird durch Stable Key gelöst |
| Provider Lookup nicht verfügbar | Bleib unsicher, versuche es nicht blind |
| Vor dem Versand widerrufenes Mandat | Leugnen |
| Genehmigung abgelaufen vor dem Versand | Leugnen |
| Änderung des Bestimmungsregisters nach Genehmigung | Re-Autorisierung erfordern |
| Akzeptierte Zahlung spätere Renditen | Zustand anhängen, Geschichte nicht umschreiben |
Verfolgen Sie ungelöstes Unsicherheitsalter, Doppelversuche, Abgleichlatenz, manuelle Volumen- und Zieländerungsausnahmen. Eine saubere Demo mit einem kooperativen Mock-Anbieter sagt Ihnen wenig über diese Pfade.
Verwandte technische Anleitungen
- Separate geschäftliche Idempotenz von Replay Angriffsprävention.
- Bindende Zahlungsnachweise mit einem auditierte AI Agent Transaktionsarchitektur.
Was OATI heute unterstützt
OATI Developer Preview enthält Passport, Mandat, Transaktionsumschlag, deterministische Commerce-Bewertung, einmalige Nutzung, kumulatives Budget, Idempotenzprüfungen auf Bewerterebene über den angegebenen Nutzungszustand, signierte Quittungen, Middleware und gemeinsam genutzte Konformitätsvektoren. Dauerhafte Zahlungsidepotenz, Ausführungszustand und Abgleich bleiben Produktionsintegrationsarbeit.
Agent Spend Control ist der kommerzielle Zielkeil, beginnend mit einer Zahlung der Lieferanten-Rechnung über einen bestehenden Zahlungsanbieter. Es wird nicht als abgeschlossenes Bank-, Finanz-, Depot- oder Zahlungsschienenprodukt dargestellt. Der Arbeitsablauf für Produktionsnachweise und Streitigkeiten bleibt unvollständig, und ein echter Unternehmenszahlungsvorgang ist immer noch eine Produktionsakzeptanzlücke.
Checkliste der Durchführung
- Vereinbaren Sie ein Rechnungsidentitätsmodell mit Finanzen.
- Bewahren Sie das Quelldokument auf und lehnen Sie widersprüchliche Versionen ab.
- Lösen Sie Zahlungsziele aus einem verifizierten Lieferantenregister.
- Separate Vorbereitung, Autorisierung, Credential Brokerage und Ausführung.
- Bindende Rechnung, Betrag, Währung, Lieferant, Bestimmungsort und Anbieterpublikum.
- Erfordern objektspezifische Genehmigungen oberhalb definierter Schwellenwerte.
- Verwenden Sie einen stabilen Idempotenzschlüssel bei jedem Wiederholungsversuch.
- Speichern Sie einen kanonischen Anfrage-Fingerabdruck mit dem Schlüssel.
- Persistenz
SUBMITTEDvor dem externen Versand. - Unterscheiden Sie akzeptiert, abgerechnet, gescheitert, zurückgegeben, umgekehrt und unsicher.
- Halten Sie die Autorität nach einem mehrdeutigen Timeout vorbehalten.
- Abstimmung durch einen autoritativen Anbieter-Lookup.
- Fügen Sie signierte Ergebnisdatensätze hinzu, anstatt Beweise neu zu schreiben.
- Rennen gleichzeitige Anfragen und injizieren Abstürze bei jedem Zustand Übergang.
Ein effektiv einmal Design sendet Retries zurück zur gleichen Zahlungsabsicht, lehnt geänderte Absicht unter dem gleichen Schlüssel ab und versöhnt unsichere Ergebnisse, bevor eine andere Zahlung fortgesetzt werden kann.